


NEWSLETTER del 23 ottobre 2026
NEWSLETTER del 23 ottobre 2026

 Condividi

NEWSLETTER N. 554 del 23 ottobre 2026
- Vita digitale e dati personali Il Garante incontra le Associazioni dei consumatori
- Prestiti BancoPosta sanzione di 48mila euro a Poste Italiane violati gli obblighi di trasparenza
- Sistemi di Informazione Creditizia (SIC), importanti chiarimenti del Garante Privacy
- Via libera all’IT-Wallet
- Halloween in privacy
- Garanti europei, la tutela della privacy per i bambini
Vita digitale e dati personali. Il Garante ha incontrato le Associazioni dei consumatori
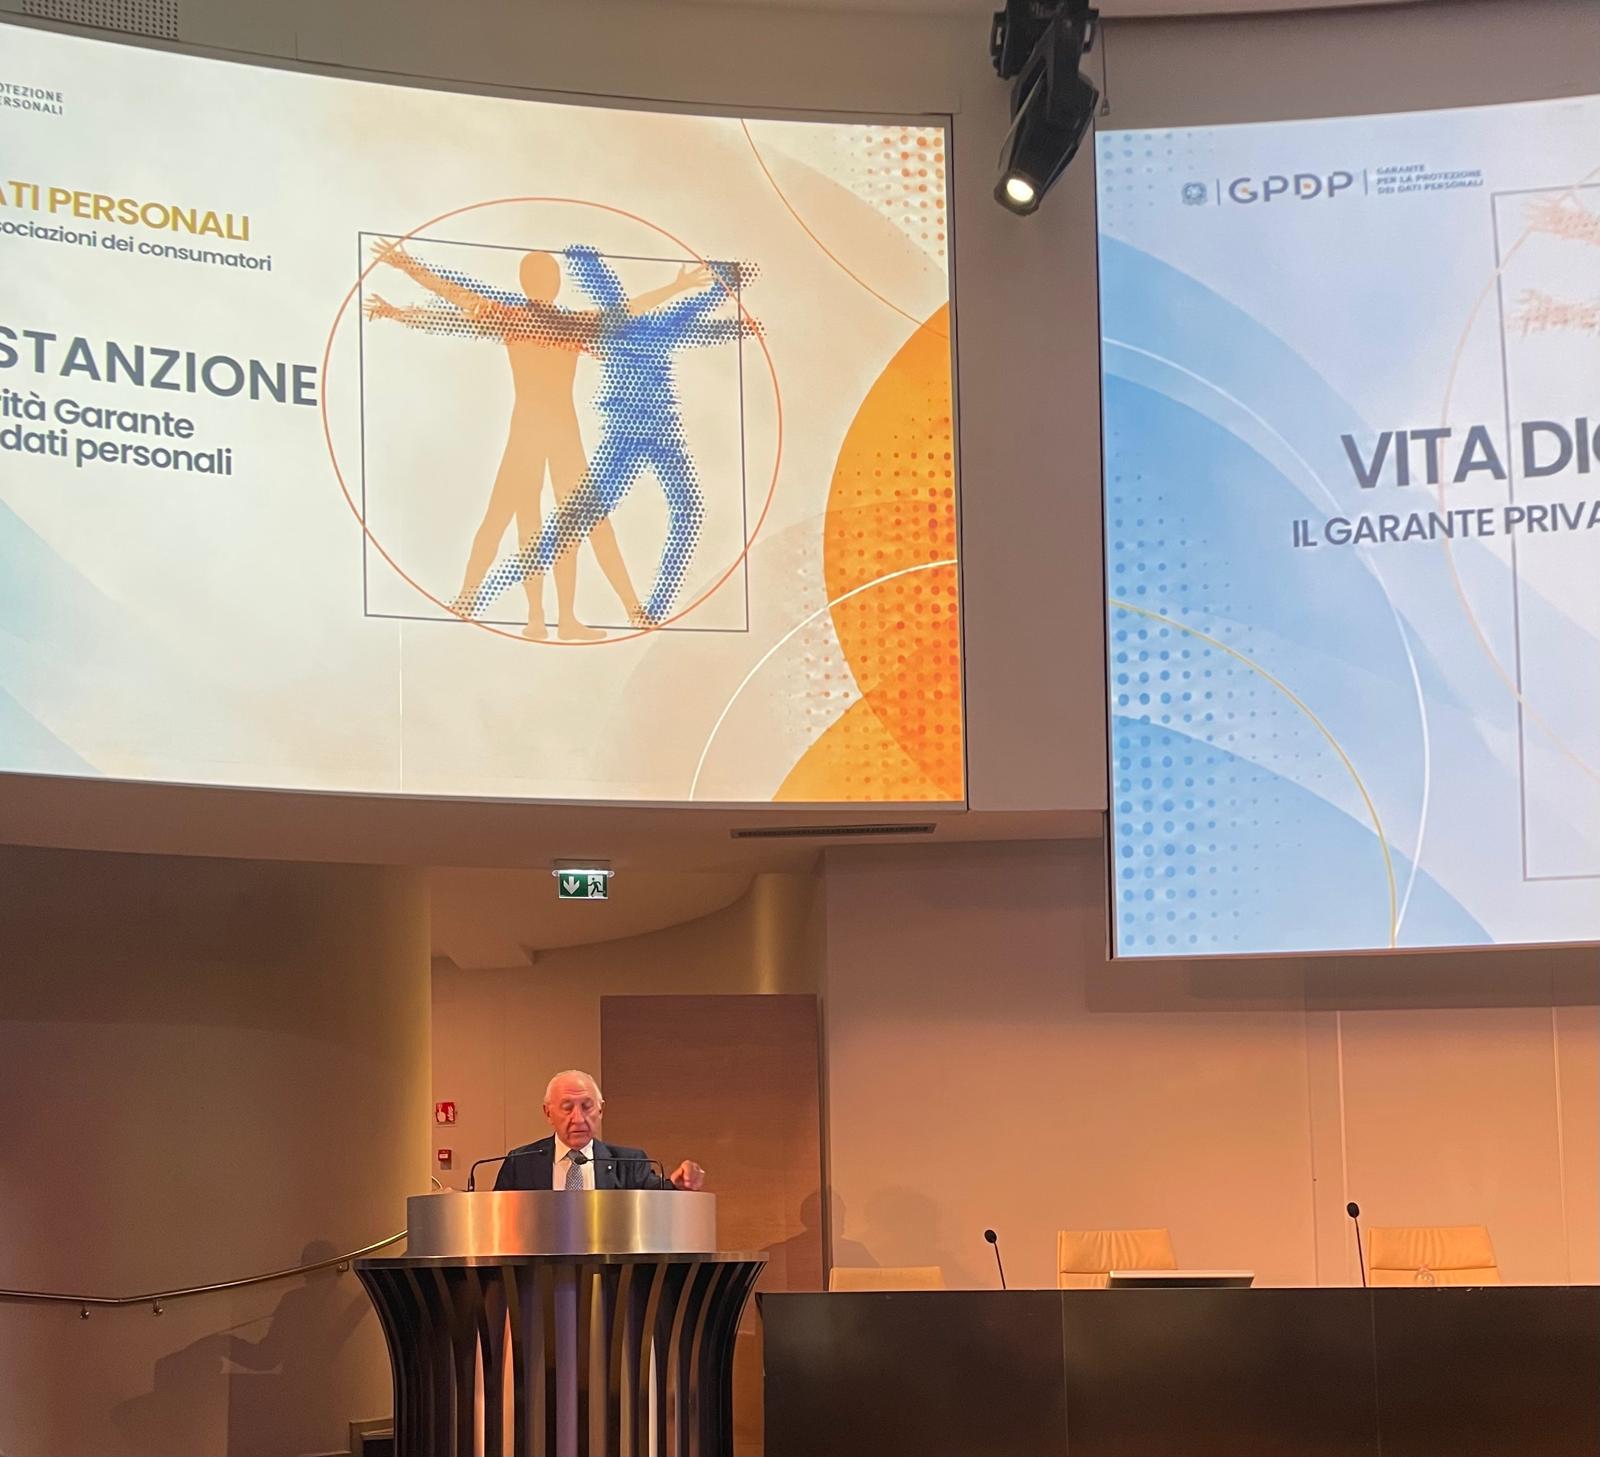
Guarda la registrazione integrale dell'evento su YouTube.
Il Presidente Stanzione: “Serve più protezione per i consumatori. No all’uso di poteri incontrollati. Altrimenti si torna ai tempi dei feudatari”. Leggi il comunicato stampa.
Prestiti BancoPosta sanzione di 48mila euro a Poste Italiane violati gli obblighi di trasparenza
Il Garante Privacy ha accertato violazioni degli obblighi di trasparenza e informazione sul trattamento dei dati personali dei richiedenti un finanziamento BancoPosta. Poste Italiane è stata sanzionata per 48mila euro, mentre Deutsche Bank per 33mila euro per aver violato la normativa in materia di trattamento dei dati personali nell’ambito dell’offerta dei finanziamenti BancoPosta.
I due provvedimenti (n. 746 e n. 747 del 7 ottobre 2026) traggono origine dal reclamo presentato da una dipendente di Poste Italiane che, a seguito del rigetto di una richiesta di finanziamento, aveva constatato la presenza, all'interno di una piattaforma accessibile a determinati operatori aziendali, di informazioni riguardanti la propria situazione economico-patrimoniale. Tra i dati consultabili figuravano, in particolare, il reddito netto percepito e gli impegni finanziari in essere.
Dagli accertamenti effettuati dall’Autorità, è emerso che le due società, in contrasto con quanto formalmente previsto dagli accordi intercorsi, operavano quali autonomi titolari del trattamento. In particolare, Poste Italiane raccoglieva le richieste di finanziamento e svolgeva un’attività di intermediazione, individuando il prodotto ritenuto più adeguato alle esigenze del richiedente, mentre Deutsche Bank procedeva autonomamente alla valutazione del merito creditizio e alla decisione finale in ordine alla concessione del prestito.
Poste Italiane è stata sanzionata per non aver informato adeguatamente i richiedenti il finanziamento sui trattamenti effettuati nel corso dell’attività di promozione e collocamento dei prestiti, in particolare sui destinatari dei dati e sui flussi di informazioni con la banca.
Deutsche Bank è stata invece sanzionata per non aver indicato correttamente nell’informativa il ruolo di Poste Italiane in qualità di destinatario dei dati e autonomo titolare del trattamento. Nel corso dell’istruttoria, entrambe le società hanno cancellato i dati della reclamante. Poste Italiane ha inoltre aggiornato l’informativa privacy, mentre Deutsche Bank ha impartito istruzioni al personale per limitare l’inserimento di dati personali e creditizi nelle comunicazioni relative ai finanziamenti. Alla banca il Garante ha anche ordinato di adeguare l’informativa entro sei mesi.
L’Autorità ha ribadito che le informative sul trattamento dei dati personali devono indicare in modo chiaro, completo e facilmente comprensibile i soggetti che effettuano il trattamento, le finalità perseguite e gli eventuali destinatari dei dati. L’esigenza di garantire sintesi e immediatezza dell’informazione non può, infatti, tradursi nell’omissione di elementi essenziali per consentire agli interessati di comprendere pienamente le modalità di utilizzo dei propri dati personali.
Sistemi di Informazione Creditizia (SIC), importanti chiarimenti del Garante Privacy
Cosa sono i Sic? Quali informazioni trattano e per quanto tempo? Chi può consultarli? Quali diritti hanno i cittadini segnalati nei Sic? A queste e altre domande rispondono le Faq (Frequently Asked Questions) del Garante Privacy sui SIC, disponibili da oggi sul sito dell'Autorità.
I SIC sono banche dati private che raccolgono da banche e intermediari finanziari informazioni su finanziamenti e su comportamenti di pagamento consentendogli poi di valutare l’affidabilità creditizia dei clienti.
I SIC sono gestiti da società private specializzate come CRIF, Experian, CTC e Assilea e regolati dal Codice di condotta per i sistemi informativi gestiti dai soggetti privati in tema di crediti al consumo, affidabilità e puntualità nei pagamenti, approvato dal Garante per la protezione dei dati personali (provvedimento n. 324 del 6 ottobre 2022), a differenza della Centrale dei Rischi pubblica, gestita dalla Banca d’Italia e disciplinata dalla specifica normativa di settore.
Banche e intermediari finanziari consultano e alimentano i Sic per valutare l’affidabilità nei pagamenti di cittadini e imprese. Tali banche dati contengono, infatti, le richieste di credito, le informazioni relative ai pagamenti regolari (informazioni di tipo positivo), e quelle riguardanti ritardi e inadempimenti (informazioni di tipo negativo).
Possono accedere ai SIC, solo per consultare le informazioni presenti, anche società telefoniche, compagnie assicurative e fornitori di energia. Il trattamento dei dati si basa generalmente sul legittimo interesse e non richiede il consenso della persona le cui informazioni sono registrate nei Sic.
In occasione del primo ritardo nei pagamenti è previsto l’invio all’interessato di un preavviso di segnalazione nei SIC almeno 15 giorni prima che tale ritardo sia visibile nella banca dati.
I tempi di conservazione variano da 90 giorni fino a 60 mesi, in base alla tipologia del dato.
I cittadini possono chiedere l’accesso, la rettifica e la cancellazione dei dati e in caso di violazioni o risposte insoddisfacenti rivolgersi all’Organismo di Monitoraggio dei SIC o al Garante della privacy.
CoIl Garante per la protezione dei dati personali ha reso parere favorevole sullo schema di decreto del Capo del Dipartimento per la trasformazione digitale della Presidenza del Consiglio dei Ministri che definisce le misure tecniche e organizzative da adottare nell’ambito del Sistema di portafoglio digitale italiano (IT-Wallet), con il provvedimento n. 631 del 23 settembre 2026.
Queste misure completano il quadro di garanzie dell’IT-Wallet già richieste dal Garante a tutela dei diritti e delle libertà degli interessati (cfr. provvedimenti n. 469 del 4 agosto 2025 e n. 580 del 6 agosto 2026).
Le indicazioni dell’Autorità hanno riguardato, in particolare, la definizione dei ruoli dei vari soggetti coinvolti, le misure da adottare qualora vengano trattate categorie particolari di dati e la gestione delle richieste di cancellazione di dati personali da parte degli utenti.
Il Garante ha esaminato anche la valutazione d’impatto sulla protezione dei dati (DPIA) che accompagna lo schema di decreto e sarà messa a disposizione dei soggetti coinvolti nel Sistema IT-Wallet come riferimento per l’adozione delle misure tecniche e organizzative di rispettiva competenza.
L’Autorità ha inoltre richiamato l’attenzione sugli obblighi posti in capo a tutti i soggetti coinvolti nel Sistema, nel rispetto del principio di accountability sancito dal GDPR. Infatti, anche se la DPIA identifica già le misure di sicurezza, tali soggetti hanno comunque l’obbligo di valutare eventuali ulteriori aspetti dei trattamenti da loro effettuati suscettibili di presentare rischi elevati. .
Halloween e privacy. Dalle foto dei minori alle truffe e lo spam, il Garante dedica alla festa una pagina informativa per richiamare l’attenzione sull’importanza della protezione dei dati personali, anche nelle occasioni di svago e condivisione.
Garanti europei, la tutela della privacy per i bambini
Il 4 novembre 2026 parte l’hub europeo dedicato ai più piccoli
Riunione plenaria del Comitato per la protezione dei dati personali (EDPB) a Bruxelles nei giorni 13 e 14 ottobre 2026. L’organismo europeo riunisce le Autorità Privacy dell’Unione europea.
Per l’Autorità italiana hanno partecipato la Vice presidente, Professoressa Ginevra Cerrina Feroni e il Responsabile del Servizio relazioni internazionali e con l’Ue, Riccardo Acciai.
Oltre al tema importante degli smart glasses (vedi notizia successiva), il Comitato ha affrontato questioni di grande rilievo, tra cui l’iniziativa “EDPB Privacy for Kids”. Sviluppata nell’ambito della Strategia EDPB 2024-2027, l’iniziativa si pone l’obiettivo di rendere i contenuti sulla protezione dei dati più accessibili anche ai minori.
Consiste in un hub “dedicato” sul sito EDPB che raccoglie in un unico spazio materiali educativi già sviluppati dalle Autorità di protezione dati, tra cui video, giochi, quiz e materiali per la didattica. I contenuti saranno ricercabili per fascia d’età, lingua e argomento (Il sito avrà un design child-friendly, una mascotte dedicata (“Eddy”) e un video introduttivo disponibile in tutte le lingue ufficiali dell’UE).
Il lancio è previsto per il 4 novembre 2026, preceduto da una campagna teaser sui social media nell’ultima settimana di ottobre.
Nella plenaria di Bruxelles è stata, inoltre, presentata la realizzazione di “Leonora”, un toolbox educativo sviluppato dall’autorità lussemburghese per sensibilizzare adolescenti, educatori e genitori sui rischi online, sulla protezione dei dati e sulla cittadinanza digitale.
Il toolbox, disponibile in quattro lingue, mira a rafforzare la conoscenza dei diritti in materia di protezione dei dati, promuovere un uso sicuro e responsabile dei servizi digitali e sviluppare pensiero critico e alfabetizzazione digitale.
L'ATTIVITÀ DEL GARANTE - PER CHI VUOLE SAPERNE DI PIÙ
Gli interventi e i provvedimenti più importanti recentemente adottati dall'Autorità
Caso Garlasco, sanzionato Cairo Editore per la crudezza delle immagini pubblicate
Risposta ai reclami della famiglia Poggi. La testata Giallo dovrà pagare 9.380 euro, 1.000 euro per un canale YouTube svizzero. Leggi il comunicato del 20 ottobre 2026
Smart glasses, i Garanti europei: servono maggiori tutele per la privacy
Leggi il comunicato del 14 ottobre 2026
Diritto all’oblio e motori di ricerca: il nuovo episodio del podcast del Garante
Ascolta la puntata
NEWSLETTER del Garante per la protezione dei dati personali (Reg. al Trib. di Roma n. 654 del 28 novembre 2002)
Direttore responsabile: Stefano Sabella
Direzione e redazione: Garante per la protezione dei dati personali, Piazza Venezia, n. 11 - 00187 Roma.
Tel: 06.69677.2751 - Fax: 06.69677.3785
Newsletter è consultabile sul sito Internet www.gpdp.it
Scheda

10310445

23/10/26