


NEWSLETTER del 12 novembre 2026
NEWSLETTER del 12 novembre 2026

 Condividi

NEWSLETTER N. 556 del 12 novembre 2026
- Black Friday, consigli del Garante Privacy per acquisti più sicuri
- Illiceità del Ministero della Giustizia nel trattamento dati dei minori
- Centro radiologico di Matera, resi pubblici i dati dei pazienti
- Sanzionata Techpartner per 25mila euro: violati i diritti di un ex dipendente
- Telemarketing aggressivo: sanzione di 8mila euro
- Fascicolo sanitario, sì alle nuove regole per le deleghe digitali
- Intelligenza artificiale nelle scuole, OK del Garante privacy
- Dai Garanti europei un portale educativo per bambini e ragazzi
Black Friday, consigli del Garante Privacy per acquisti più sicuri
Un vademecum per sostenere gli acquisti online in piena sicurezza: dalle accortezze per scovare i siti truffa ai pagamenti, dalle false notifiche di spedizione alla protezione dei dispositivi digitali.
Vai alla pagina dedicata.
Illiceità del Ministero della Giustizia nel trattamento dati dei minori
Provvedimenti non oscurati, minori identificabili
Con provvedimento n. 811 approvato dal collegio del Garante Privacy del 20 ottobre 2026, l’Autorità ha dichiarato l’illiceità del trattamento di dati personali effettuato dal Ministero della Giustizia per la violazione dell’articolo 52 del Codice.
Il provvedimento ha preso avvio da una segnalazione riguardo la pubblicazione, nella banca dati online del Ministero della Giustizia, di provvedimenti giudiziari relativi a minori senza oscurare alcuni dati che ne permettevano anche indirettamente l’identificazione. Dalle verifiche effettuate, è emerso che in numerosi provvedimenti pubblicati (circa il 22% del totale dei provvedimenti riferiti a minori) non risultavano oscurati i dati relativi all’indirizzo di residenza dei genitori o, addirittura, dello stesso minore, così da renderne possibile l’identificazione. Inserendo nel campo di ricerca le parole minori e residenti all’interno delle 3702 sentenze, si ottenevano 806 risultati di provvedimenti giudiziari dal 2023.
Accertati i fatti contesati, l’Autorità ha rilevato l’illiceità delle condotte poste in essere da parte del Ministero della Giustizia. La violazione – scrive il Garante Privacy – “non può in alcun modo essere considerata minore, tenuto conto che i dati oggetto di illecita diffusione su larga scala appartengono alla categoria dei dati giudiziari che non possono essere diffusi ex lege”. Il Ministero ha, quindi, provveduto all’oscuramento dei dati personali.
Centro radiologico di Matera, resi pubblici i dati dei pazienti
Vulnerabile il sistema di refertazione online
Il Garante privacy ha sanzionato il Centro Radiologico Madonna della Bruna di Matera e la società informatica MedStore Srl di Saronno, rispettivamente per 16mila (provvedimento n. 764 del 7 ottobre 2026) e 12mila euro (provvedimento n. 754 del 7 ottobre 2026).
I dati personali dei pazienti sono stati esposti pubblicamente in maniera indebita.
Il provvedimento prende avvio da una segnalazione in cui si lamentava una vulnerabilità nel sistema di refertazione online e la mancanza di misure di sicurezza adeguate a tutelare i trattamenti.
Il procedimento ha coinvolto anche la società MedStore Saronno, in quanto designata dal Centro come responsabile del trattamento per l’hosting, la gestione e la manutenzione della piattaforma utilizzata per mettere a disposizione dei pazienti i referti online.
Nel corso dell’istruttoria, l’Autorità ha accertato che terzi non autorizzati potevano visualizzare – senza alcuna procedura di autenticazione – i dati contenuti nei referti online, a causa di una vulnerabilità di tipo IDOR (Insecure Direct Object Reference) della piattaforma della clinica. Una falla di sicurezza che consentiva di accedere a informazioni di altri pazienti (nome, cognome, codice fiscale, indirizzo, anamnesi) semplicemente modificando, nel browser, la sequenza numerica finale della URL ricevuta via mail per visionare e scaricare il file PDF del referto. La società informatica avrebbe quindi dovuto dotare il portale delle ultime patch di aggiornamento per impedire lo sfruttamento della vulnerabilità, una carenza tecnica e organizzativa che ha determinato la violazione dei dati.
Durante le attività di verifica, sono inoltre emerse altre criticità: la piattaforma, a causa di un malfunzionamento della funzionalità di cancellazione automatica dei referti o di un errore del processo di verifica dei tempi di memorizzazione degli stessi, conservava i referti oltre il termine di 45 giorni previsti dalla normativa privacy, in violazione del principio di limitazione.
Nel comminare le sanzioni, il Garante ha ribadito come la tempestiva applicazione degli aggiornamenti e una corretta e costante vigilanza sulle infrastrutture informatiche costituiscono obblighi di legge imprescindibili per garantire la reale tutela dei dati sanitari.
Sanzionata Techpartner per 25mila euro: violati i diritti di un ex dipendente
Account posta elettronica attivi e accessibili dopo la fine del rapporto di lavoro
Il Garante Privacy ha sanzionato per complessivi 25.500 euro Techpartner Srl, società con sede a Modena specializzata nella fornitura di attrezzature per l’industria alimentare.
Con il provvedimento (n. 796 del 20 ottobre 2026) l’Autorità ha accertato in particolare il ritardo nel riscontro alla richiesta di accesso ai dati personali di un ex dipendente e le modalità di gestione degli account di posta elettronica aziendale, dopo la cessazione del rapporto di lavoro.
L’istruttoria è stata avviata a seguito del reclamo di un ex lavoratore che lamentava di non aver ricevuto un riscontro adeguato alla richiesta di conoscere i propri dati personali trattati dalla società a partire dal 2013.
Dagli accertamenti è emerso che l’azienda aveva risposto soltanto dopo nove mesi dalla richiesta, ben oltre il termine di un mese previsto dal Regolamento europeo sulla privacy, e comunque dopo l’avvio dell’istruttoria da parte dell’Autorità. Per questa violazione il Garante ha comminato una sanzione di 9.500 euro, chiarendo che una richiesta di accesso ai dati personali deve ricevere riscontro nei termini previsti dalla normativa anche quando è inserita in un’istanza più ampia riguardante questioni lavorative.
Ulteriori criticità sono state riscontrate nella gestione della posta elettronica aziendale.
I regolamenti interni prevedevano infatti di mantenere attivi per diversi mesi gli account di posta elettronica degli ex dipendenti, consentendo anche la consultazione dei messaggi da parte della società, per assicurare – secondo quanto dichiarato – la continuità dell’attività aziendale. Per tali irregolarità è stata applicata un’ulteriore sanzione di 16.000 euro. Il Garante ha infatti riaffermato che, dopo la cessazione del rapporto di lavoro, gli account devono essere disattivati e rimossi, prevedendo sistemi automatici per informare i mittenti e fornire recapiti alternativi, nonché misure per impedire al datore di lavoro di leggere i messaggi in arrivo.
La società, inoltre, entro 60 giorni dovrà adeguare i disciplinari interni sull’utilizzo degli strumenti informatici.
Non sono state invece accertate violazioni in merito alle ulteriori contestazioni del reclamante relative al sistema di videosorveglianza aziendale e alla comunicazione a terzi di informazioni sulla convocazione a una visita medica di idoneità.
Telemarketing aggressivo: sanzione di 8mila euro
Chiamate indesiderate a utente iscritto al Registro delle opposizioni
Un semplice errore di digitazione di un numero telefonico da parte di un operatore non basta ad esonerare un’azienda dagli obblighi imposti dal Regolamento europeo. È questo il principio ribadito dal Garante Privacy nell’ambito di un procedimento sanzionatorio (provvedimento n. 642 del 25 settembre 2026) avviato nei confronti della società Business School S.r.l. con sede legale a Milano, attiva nel settore della formazione, finita sotto la lente dell’Autorità dopo la segnalazione di un utente che era stato contattato per scopi promozionali nonostante la sua utenza fosse regolarmente iscritta al Registro pubblico delle opposizioni (RPO). Nella segnalazione veniva anche lamentato il mancato riscontro all’istanza di esercizio dei diritti da parte della società.
Dall’istruttoria condotta dall’Ufficio sono emerse numerose criticità. Non solo la Business School S.r.l. aveva effettuato, per il tramite di un’operatrice, un contatto promozionale privo di idonea base giuridica, ma aveva anche ignorato per più di sette mesi la richiesta di esercizio dei diritti dell’interessato, ben oltre il termine massimo di un mese fissato dalla normativa privacy. Un primo riscontro, peraltro generico e privo di reali risposte nel merito, era arrivato solo a seguito di una richiesta di informazioni inviata dall’Autorità. Anche in quella sede, l’azienda non aveva rispettato le prescrizioni del Garante, omettendo di trasmettere le proprie osservazioni formali anche al segnalante, come espressamente richiesto.
Nel corso del procedimento, la società aveva tentato di difendersi attribuendo la chiamata a uno sbaglio materiale dell’operatrice nella composizione delle ultime cifre del numero – sostenendo che l’utenza non rientrasse nelle liste regolarmente acquistate da fornitori terzi – e imputando i ritardi nella risposta all’esercizio dei diritti, a disguidi interni e alla chiusura estiva. Giustificazioni che il Garante ribadisce non essere sufficienti a escludere la responsabilità del titolare del trattamento. L’Autorità ricorda infatti che le aziende sono tenute a dotarsi di misure tecniche e organizzative adeguate a garantire la tutela dei dati degli utenti, compresa la prevenzione di contatti verso numerazioni non incluse in liste filtrate, come ad esempio l'utilizzo di piattaforme automatizzate che impediscano errori di digitazione delle numerazioni; e a garantire risposte tempestive, complete e trasparenti alle istanze dei cittadini. Per tali motivi il Garante privacy ha inflitto una sanzione di 8mila euro alla società.
Fascicolo sanitario, sì alle nuove regole per le deleghe digitali
Più semplice l’accesso e maggiori garanzie per i pazienti
Il Garante Privacy ha espresso parere favorevole sullo schema di decreto del Capo del Dipartimento per la transizione digitale della Presidenza del Consiglio dei Ministri, che aggiorna il funzionamento della Piattaforma di gestione deleghe (PGD) per l’accesso ai servizi digitali sanitari.
Il provvedimento (n. 799 del 20 ottobre 2026) introduce importanti novità, con l’obiettivo di consentire agli assistiti una scelta più puntuale delle operazioni che i delegati possono effettuare attraverso il Fascicolo sanitario elettronico (FSE), l’Ecosistema dati sanitari (EDS) e la Piattaforma nazionale di telemedicina (PNT).
Il nuovo sistema consente infatti di differenziare le autorizzazioni per ciascuno dei tre ambiti, selezionando singolarmente le funzionalità da attribuire al delegato.
Per quanto riguarda il Fascicolo sanitario elettronico, sarà possibile autorizzare separatamente: la consultazione dei dati e dei documenti dell’assistito; la gestione dei consensi e delle relative revoche, degli oscuramenti e delle relative revoche, nonché l'accesso alle informazioni sulle operazioni effettuate sui dati e documenti; l’accesso ai servizi sanitari online messi a disposizione da Regioni e Province autonome; l’inserimento di dati e documenti nel taccuino personale dell’assistito.
Per l’Ecosistema dati sanitari e la Piattaforma nazionale di telemedicina, il delegante potrà invece distinguere tra l’accesso ai servizi e la consultazione dei dati relativi all’assistito e la gestione dei consensi e delle relative revoche.
Resta fermo che per le categorie di delegati individuate dalla normativa – tra cui esercenti la responsabilità genitoriale, tutori, curatori, amministratori di sostegno e procuratori generali o speciali – è previsto l’accesso completo ai servizi e alle funzionalità dei tre ambiti.
Lo schema di decreto recepisce le osservazioni formulate dal Garante nel corso delle interlocuzioni con il Dipartimento per la trasformazione digitale. La maggiore granularità delle autorizzazioni mira infatti a garantire che l’accesso ai dati e ai servizi sanitari sia limitato a quanto effettivamente necessario, nel rispetto dei principi di liceità, correttezza, trasparenza e minimizzazione dei dati personali.
Intelligenza artificiale nelle scuole, OK del Garante privacy
Il Garante per la protezione dei dati personali ha espresso parere favorevole sullo schema di decreto del Ministero dell’Istruzione e del Merito che fornisce prime indicazioni sull’utilizzo di soluzioni di intelligenza artificiale a beneficio di studenti e docenti nelle scuole (provvedimento n. 787 del 20 ottobre 2026).
Il documento è corredato da un allegato tecnico che definisce le misure organizzative e di sicurezza per la pseudonimizzazione delle utenze e per l’utilizzo consapevole dei sistemi di IA nel contesto scolastico.
Nel parere, il Garante formula alcune osservazioni rivolte al Ministero, nell’ambito del proprio ruolo di regolazione e nel quadro delle specifiche funzioni di indirizzo e coordinamento nei confronti degli Istituti scolastici sul territorio nazionale.
In primo luogo, l’Autorità invita il Ministero a garantire un adeguato supporto alle istituzioni scolastiche, anche attraverso futuri interventi di indirizzo e regolazione, tenendo conto della continua evoluzione degli strumenti e soluzioni di intelligenza artificiale.
Il Garante richiama inoltre la necessità che il Ministero orienti le scuole nella scelta delle soluzioni disponibili sul mercato, anche attraverso la possibile definizione di standard, requisiti e modelli che i fornitori di servizi di IA dovrebbero adottare per poter offrire i propri servizi nel settore scolastico, in conformità alla normativa vigente.
Tra le indicazioni figura anche la possibilità che il Ministero individui servizi-tipo di intelligenza artificiale da mettere a disposizione degli istituti, per agevolarli nella scelta e nell’impiego delle tecnologie. Infine, il Garante invita il Ministero a valutare l’istituzione di un servizio dedicato di assistenza alle scuole, anche per affiancarle nei rapporti con le aziende fornitrici di sistemi di IA.
Dai Garanti europei un portale educativo per bambini e ragazzi
Giochi, video e quiz per imparare a proteggere i propri dati personali
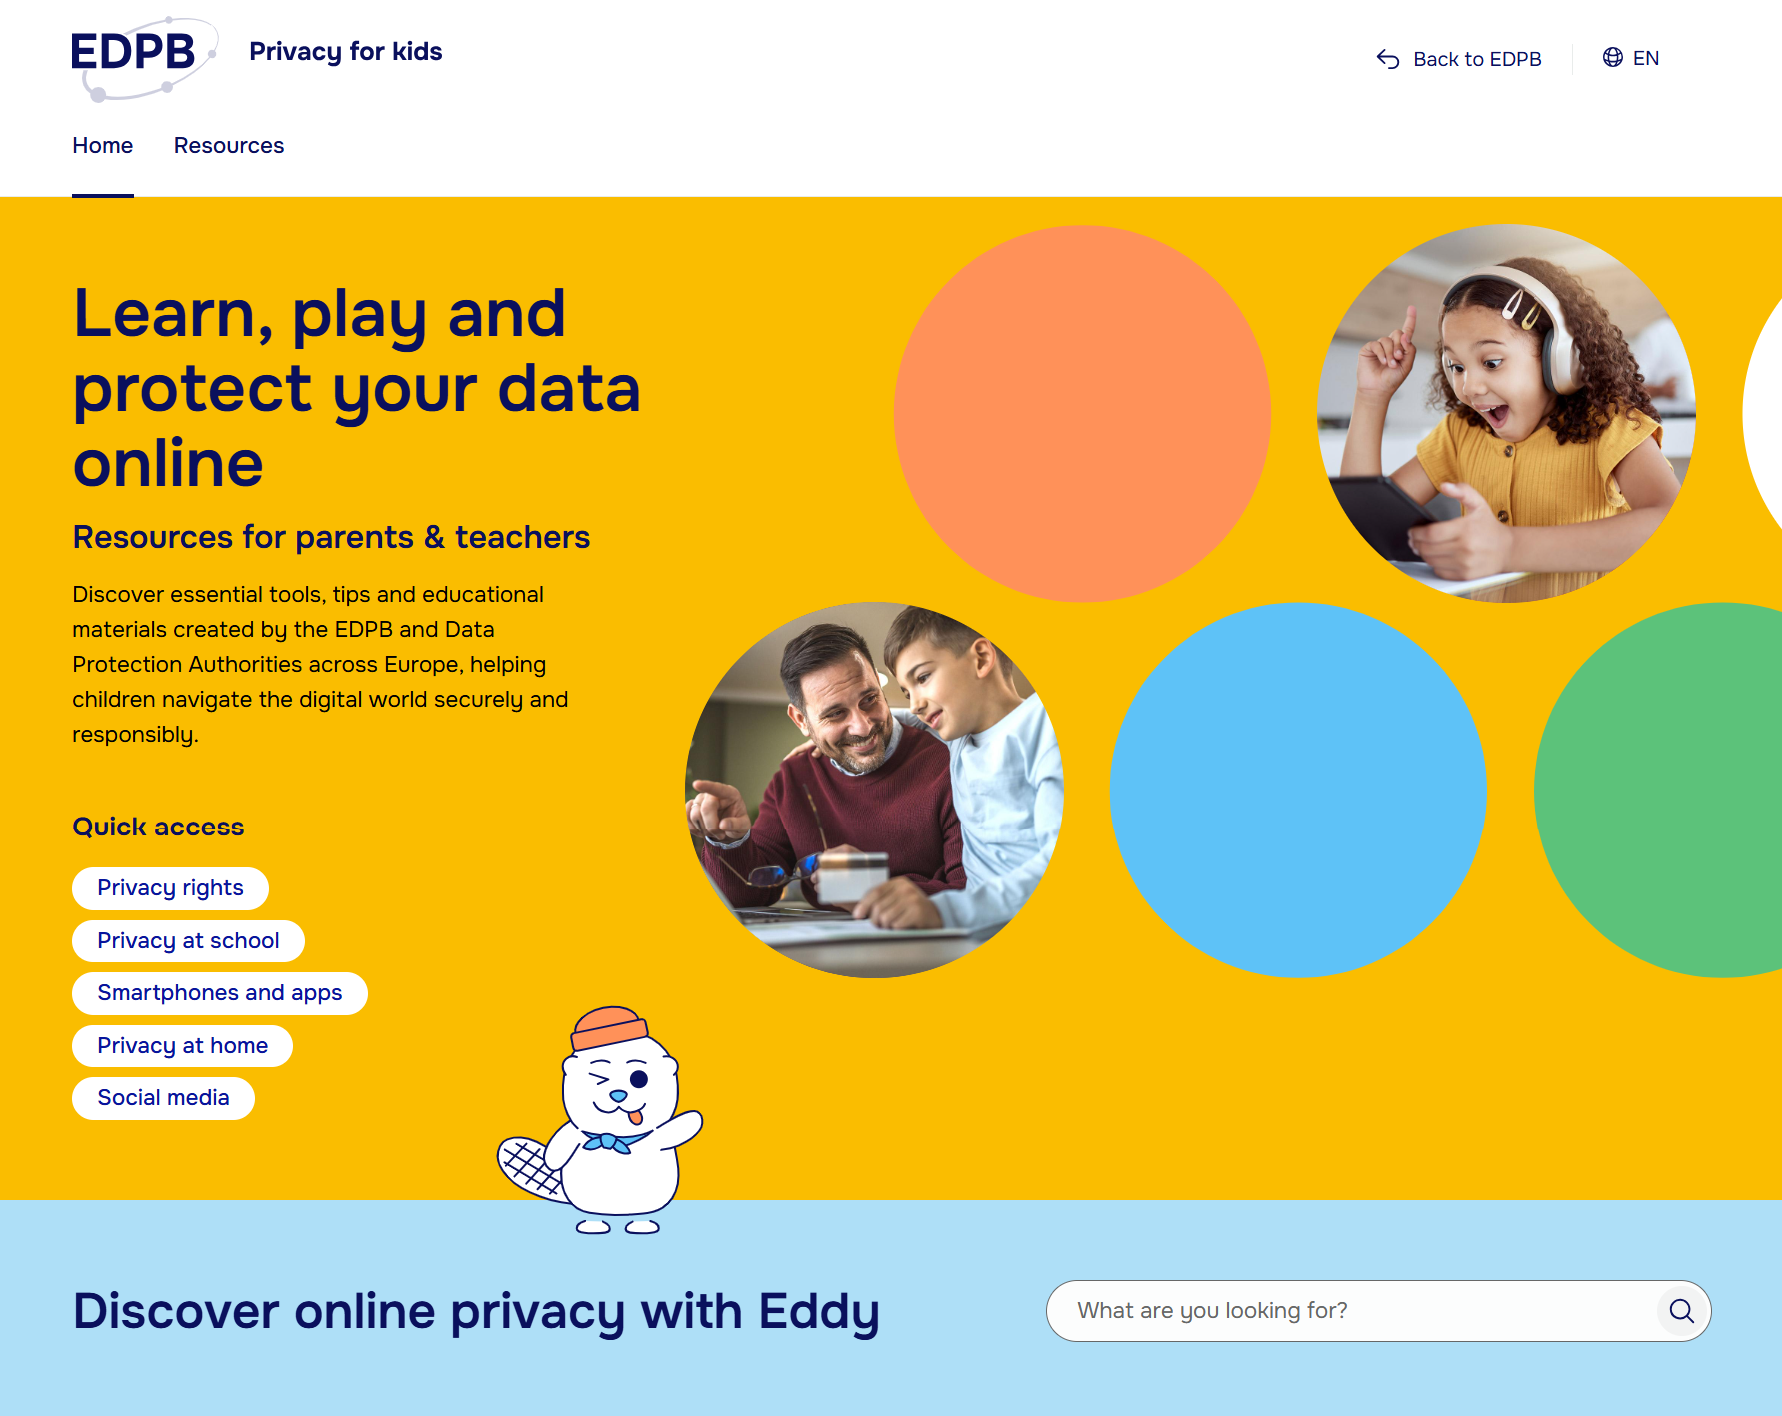
Aiutare bambini e ragazzi a riconoscere i rischi della rete, proteggere i propri dati personali e utilizzare in modo più consapevole le tecnologie digitali. È l'obiettivo di “Privacy for Kids”, il nuovo portale educativo del Comitato europeo per la protezione dei dati (EDPB), che raccoglie materiali e iniziative realizzati dalle Autorità privacy europee.
I più giovani possono avere difficoltà a riconoscere i pericoli online, fidarsi di persone sconosciute o condividere informazioni personali senza comprenderne le conseguenze. Per aiutarli a sviluppare una maggiore consapevolezza, il portale propone giochi, video, quiz, infografiche e campagne informative su temi che spaziano dall'uso dei social network e degli smartphone al cyberbullismo, fino alla privacy a casa e a scuola e ai giocattoli intelligenti.
Le risorse, pensate anche per genitori, insegnanti ed educatori, possono essere selezionate in base all'età dei destinatari, alla lingua, al Paese, all'argomento e alla tipologia di contenuto.
Ad accompagnare i più piccoli alla scoperta della privacy c'è anche Eddy, un castoro, protagonista insieme ai suoi amici di un video animato che spiega, attraverso situazioni della vita quotidiana, perché è importante prestare attenzione alle informazioni condivise online.
L'ATTIVITÀ DEL GARANTE - PER CHI VUOLE SAPERNE DI PIÙ
Gli interventi e i provvedimenti più importanti recentemente adottati dall'Autorità
Data breach, cosa sono e come difendersi
Ascolta il podcast
Caso dati Tajani sul dark web, il Garante avverte i media
Leggi il comunicato del 28 ottobre 2026
NEWSLETTER del Garante per la protezione dei dati personali (Reg. al Trib. di Roma n. 654 del 28 novembre 2002)
Direttore responsabile: Stefano Sabella
Direzione e redazione: Garante per la protezione dei dati personali, Piazza Venezia, n. 11 - 00187 Roma.
Tel: 06.69677.2751 - Fax: 06.69677.3785
Newsletter è consultabile sul sito Internet www.gpdp.it

